IP-adresuitleg voor DNS-zonerecords
DNS-records maken veelvuldig gebruik van IPv4- en IPv6-adressen en van een TTL (Time to live). Daarom leggen we eerst kort uit hoe deze adressen en de TTL zijn opgebouwd, zodat u een duidelijker beeld hebt van de adressen die u nodig hebt voor een juist DNS-record (zone).
IPv4- en IPv6-adressen
IPv4-adressen worden in documenten meestal in decimale notatie weergegeven: vier groepen getallen van 0 tot en met 255.
Bijvoorbeeld: 178.251.31.5
IPv6-adressen worden normaal geschreven als acht groepen van vier hexadecimale cijfers.
Bijvoorbeeld: 2a00:1938:0001:0031:0000:0000:0000:0005
Een groep van vier cijfers die uit 0000 bestaat, mag worden geschreven als 0.
Bijvoorbeeld: 2a00:1938:0001:0031:0:0:0:0005
Meerdere opeenvolgende groepen die alleen uit nullen bestaan, mogen samen worden weggelaten en vervangen door twee dubbele punten (::).
Bijvoorbeeld: 2a00:1938:0001:0031::0005
Ook de nullen vooraan in een groep hoeven niet te worden geschreven.
Bijvoorbeeld: 2a00:1938:1:31::5
U ziet nu dat 2a00:1938:0001:0031:0000:0000:0000:0005 en 2a00:1938:1:31::5 beide hetzelfde IPv6-adres zijn.

TTL (Time to live)
Time-to-live-waarden worden ook gebruikt in het Domain Name System (DNS). Een gezaghebbende (authoritatieve) nameserver stelt de TTL in voor een record. Wanneer een nameserver met een cache om een record vraagt, wordt dat record ook in de cache geplaatst, voor de tijdsduur die de TTL aangeeft. Wordt dezelfde informatie opgevraagd voordat de TTL is verlopen, dan wordt de versie uit de cache teruggestuurd in plaats van dat het record opnieuw wordt opgevraagd. Een nameserver kan ook antwoorden dat hij geen IP-adres voor het domein heeft (met de NXDOMAIN-code, oftewel “no such domain”). Zulke antwoorden hebben doorgaans een korte time to live (hooguit 3 uur).
Korte time-to-live-waarden kunnen zorgen voor een grotere belasting van de gezaghebbende nameserver, maar ze kunnen nuttig zijn wanneer het adres van een belangrijke service (zoals een webserver of een MX-record) wordt gewijzigd. DNS-beheerders verlagen de TTL van zo’n adres vaak voordat het verandert, om overlast voor de gebruikers te beperken.
De eenheid van de TTL is seconden. Een veelgebruikte TTL-waarde voor DNS is 86400 seconden, dat is 24 uur. Met een TTL van 86400 kunnen DNS-servers overal ter wereld na het wijzigen van een DNS-record nog maximaal 24 uur de oude waarde uit hun cache gebruiken.
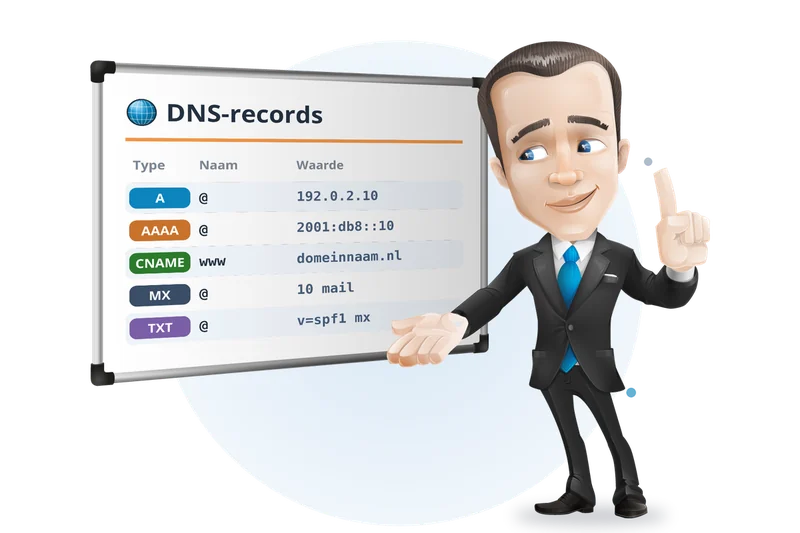
DNS-records uitgelegd
A-record
Een A-record bevat het IPv4-adres van een domein. Bezoekers die naar www.domeinnaam.nl gaan, worden zo naar het juiste IPv4-adres geleid. Een A-record (adresrecord) verwijst een domeinnaam naar een 32-bits IPv4-adres.
Een A-record heeft de volgende opbouw (voorbeeld):
Naam TTL datatype IPv4-adres
ftp.domeinnaam.nl 43200 A xxx.xxx.xxx.xxx
AAAA-record
Een AAAA-record bevat het IPv6-adres van een domein. Bezoekers die naar www.domeinnaam.nl gaan, worden zo naar het juiste IPv6-adres geleid. Een AAAA-record (quad-A-record) verwijst een hostnaam naar een 128-bits IPv6-adres.
Een AAAA-record heeft de volgende opbouw (voorbeeld):
Naam TTL datatype IPv6-adres
ftp.domeinnaam.nl 43200 AAAA xxxx:xxxx:xxxx:xxxx:xxxx:xxxx:xxxx:xxxx
Een DNS-record kan ook worden opgesteld als “wildcard”-record (jokerrecord), dat er als volgt uitziet:
Bijvoorbeeld: *.domeinnaam.nl IN A xxx.xxx.xxx.xxx
De x’en staan voor een specifiek IP-adres. De ster fungeert als jokerteken en verwijst “iets”.domeinnaam.nl naar het IP-adres van uw server. Zo ziet een bezoeker die per ongeluk te veel of te weinig w’s intypt bij een www-adres nog steeds uw website. Dit is ook handig voor subdomeinen op uw server: u hoeft dan niet voor elk subdomein een apart A-record toe te voegen.
CNAME-record (Canonical Name)
Een CNAME-record wordt gebruikt om een alias voor een hostnaam te definiëren. Een CNAME-record heeft de volgende opbouw:
Bijvoorbeeld: alias.domeinnaam.nl IN CNAME andere.domeinnaam.nl.
Dit definieert alias.domeinnaam.nl als alias voor de server met de canonieke naam andere.domeinnaam.nl.

MX-record (Mail Exchange)
Een MX-record verwijst naar de mailservers (mail exchangers) die e-mail voor een domein ontvangen. Een domeinnaamzone kan één of meerdere MX-records bevatten. Deze records wijzen naar servers die namens de domeinnaam e-mailberichten kunnen aannemen. De mailserver kan een MX-record voor zichzelf hebben. MX-records hoeven niet naar een host in dezelfde zone te wijzen.
Een MX-record heeft de volgende opbouw:
mail.domeinnaam.nl IN MX nn mailserver.domeinnaam.nl
Bijvoorbeeld:
Naam klasse datatype voorkeur servernaam
host.domeinnaam.nl IN MX 10 mailserver1.domeinnaam.nl.
host.domeinnaam.nl IN MX 20 mailserver2.domeinnaam.nl.
De voorkeursnummers (nn, een waarde van 0 tot 65535) bepalen in welke volgorde afzenders de mailservers proberen wanneer ze e-mail willen bezorgen. Hoe lager het MX-getal, hoe hoger de prioriteit van de mailserver. Bij bovenstaande twee records wordt dus eerst verbinding gezocht met mailserver1.domeinnaam.nl (voorkeur 10). Is die server offline, dan wordt mailserver2.domeinnaam.nl (voorkeur 20) geprobeerd.
PTR-record (Pointer Record)
Een PTR-record verwijst een IPv4- of IPv6-adres naar de canonieke naam van die server. Door een PTR-record aan te maken voor een hostnaam in het in-addr.arpa.-domein dat bij een IP-adres hoort, maakt u de zogeheten reverse DNS lookup (omgekeerde DNS-opzoeking) voor dat adres mogelijk.
Op het moment van schrijven geldt bijvoorbeeld het volgende.
ns1.mangelot-hosting.nl heeft het IP-adres 178.251.31.5. Het PTR-record verwijst naar 5.31.251.178.in-addr.arpa, zodat bij een reverse-DNS-aanvraag de canonieke naam ns1.mangelot-hosting.nl wordt teruggestuurd.
ns1.mangelot-hosting.nl heeft het IP-adres 2a00:1938:1:31::5. Het PTR-record verwijst naar 5.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.1.3.0.0.1.0.0.0.8.3.9.1.0.0.a.2.ip6.arpa, zodat bij een reverse-DNS-aanvraag de canonieke naam ns1.mangelot-hosting.nl wordt teruggestuurd.
NS-record (Name Server Record)
Een NS-record verwijst naar de nameservers van een domeinnaam. Deze lijst van DNS-servers is gezaghebbend voor dat domein. Voor mangelot-hosting.nl zijn de volgende NS-records van toepassing:
ns1.mangelot-hosting.nl
ns2.mangelot-hosting.nl
SOA-record (Start of Authority Record)
Een SOA-record bevat de DNS-server die gezaghebbende informatie heeft over een internetdomein, het e-mailadres van de domeinbeheerder, verschillende timers voor het vernieuwen van de zone en het serienummer van het domein.
Bijvoorbeeld: Admin: hostmaster.domeinnaam.nl, Default TTL: 86400, Expire: 1209600, Refresh: 14400, Retry: 3600, Serial: 2026100801
TXT-record
Met een TXT-record kan een beheerder willekeurige tekst in een DNS-record opnemen. Dit record wordt bijvoorbeeld gebruikt voor de antispamspecificaties Sender Policy Framework (SPF) en DomainKeys Identified Mail (DKIM).
Voorbeeld van een SPF-record
Sender Policy Framework (afgekort SPF) is een protocol dat helpt om spam te verminderen. Het stelt vast of de afzender van een e-mailbericht dat bericht wel mag versturen.
Binnen het SPF-protocol wordt aan het DNS-record van een domein een extra informatieveld toegevoegd. Hierin staat welke mailservers namens dit domein e-mail mogen versturen. Staat een mailserver niet in deze opsomming en verstuurt hij toch e-mail met dit domein als afzender, dan wordt die e-mail als onrechtmatig beschouwd.
SPF draagt bij aan het beperken van spam. Het helpt mailservers om e-mail te onderscheppen die bijvoorbeeld door een zombie-pc is verstuurd, maar niet tegen e-mail die wordt verstuurd door mailservers die in het betreffende domeinrecord staan vermeld. Spammers maken daarom steeds vaker gebruik van officieel geregistreerde domeinen waarvan zij ook de mailservers in handen hebben.
Bijvoorbeeld:
Naam datatype tekstgegevens
Domeinnaam.nl TXT “v=spf1 a mx ip4:178.251.25.155 ip6:2a00:1938:1:31:25:0:0:155 ~all”
In bovenstaand TXT-record voor domeinnaam.nl zijn de server met het IPv4-adres (ip4:178.251.25.155) en het IPv6-adres (ip6:2a00:1938:1:31:25:0:0:155) gemachtigd om e-mail namens domeinnaam.nl te versturen.