Wat is ModSecurity?
ModSecurity, ook wel Modsec genoemd, is een open-source web application firewall (WAF).
Het is oorspronkelijk ontworpen als module voor de Apache HTTP-server (webserver), maar is inmiddels uitgegroeid tot een pakket dat HTTP-verzoeken en -antwoorden kan filteren en daarnaast andere beveiligingsfuncties biedt. Het werkt op verschillende platforms, waaronder Apache HTTP Server en Nginx. ModSecurity is gratis software en wordt uitgebracht onder de Apache-licentie 2.0.
OWASP-beveiligingsregels
De OWASP ModSecurity Core Rule Set (CRS) is een verzameling algemene regels voor het opsporen van aanvallen, bedoeld voor gebruik met ModSecurity of compatibele web application firewalls.
Het CRS beschermt webapplicaties zoals WordPress, Joomla, Magento en vele andere pakketten tegen een breed scala aan hackaanvallen, met zo min mogelijk valse meldingen.
Het CRS biedt bescherming tegen veelvoorkomende aanvalscategorieën, waaronder SQL-injectie, cross-site scripting en local file inclusion (het inladen van lokale bestanden).
ModSecurity-beveiliging op ons netwerk
Ook wij gebruiken bij Mangelot Hosting ModSecurity in combinatie met de aanvalsdetectieregels van OWASP. Daardoor zijn de websites van onze klanten minder snel te hacken, omdat websiteverzoeken worden gefilterd op bepaalde elementen uit de OWASP-regels. Dat zorgt uiteraard voor een veel hogere veiligheid, maar ook voor een snellere website. Denk bijvoorbeeld aan de vele (onterechte) verzoeken van scanners op internet die op zoek zijn naar beveiligingslekken in softwarepakketten. ModSecurity filtert deze verzoeken direct. Verstuurt een afzender meerdere soortgelijke verzoeken, dan wordt hij in de blokkeerlijst van onze firewall geplaatst.
Het kan echter voorkomen dat er een zogenoemde “false positive” wordt geblokkeerd op ons netwerk. In dat geval kunt u per klant en per domeinnaam afzonderlijk een bepaalde beveiligingsregel negeren in het filterproces.
Krijgt u de melding “406 Not Acceptable”, “403 Forbidden” of “409 Conflict” op uw website? Dan kan het zijn dat de beveiligingsregels u de toegang tot de betreffende URL ontzeggen. Weet u zeker dat deze handeling of URL rechtmatig bezocht mag worden? Dan kunt u de regel uitschakelen, zodat deze wordt genegeerd in het filterproces. Daarna kunt u de URL gewoon bezoeken of de betreffende scripts uitvoeren.

Hoe negeer ik regels van ModSecurity?
Hoe negeer ik regels van ModSecurity?
Log in op uw DirectAdmin-account, ga naar het menu “Geavanceerde functies” en klik vervolgens op “Web Applicatie Firewall”.
Op de ModSecurity-pagina ziet u de status van de “Modsecurity SecRuleEngine”. Desgewenst kunt u deze voor de betreffende domeinnaam aan- of uitzetten door op de knop “Bewerken” te klikken. (Wij raden ten zeerste aan om deze actief te laten!)
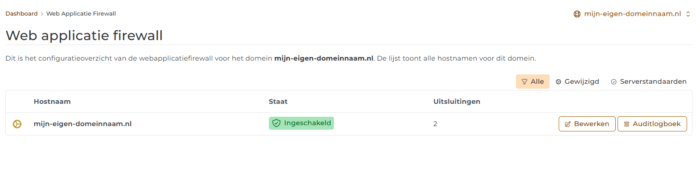
Klik achter de betreffende domeinnaam op “Auditlogboek”. Hierna komt u in het beheergedeelte van de geselecteerde domeinnaam.

Hier ziet u welke regels onlangs door de beveiligingsregels van de firewall zijn getriggerd. Kies de regels die u wilt uitzonderen zorgvuldig: vergelijk het IP-adres met uw eigen IP-adres, controleer ook de tijdstippen en bekijk eventueel de details nauwkeurig. Wilt u de regel uitsluiten, klik dan op “Uitsluiting regel”.
Zodra regels zijn uitgezonderd, ziet u ze terug onder “Uitgesloten Regel”. Het kan enkele minuten duren voordat uitzonderingen actief zijn. Krijgt u daarna opnieuw de melding “406 Not Acceptable”, “403 Forbidden” of “409 Conflict” op uw website? Dan kan het zijn dat er na de uitzondering een nieuwe regel is geactiveerd die ook moet worden uitgezonderd.